Unterauftragsverarbeiter-Compliance mit überprüfbarem, zeitgestempeltem Nachweis — automatisiert.
Verfolgen Sie Änderungen an den Datenschutzrichtlinien Ihrer Anbieter, filtern Sie Rauschen mit KI heraus, geben Sie echte Änderungen frei und übergeben Sie Prüfern Nachweise, die sie selbst prüfen können: das rohe HTML des Anbieters, dessen SHA-256-Digest und einen unabhängigen RFC-3161-Zeitstempel. In wenigen Minuten eingerichtet.
Kostenlos starten — 3 Anbieter, keine Karte nötigDer kostenlose Tarif ist dauerhaft. Neue Konten starten mit 14 Tagen im bezahlten Tarif. Preise
Abschlüsse schneller machen
Ein Link statt derselben Anbieterfragen in jedem Sicherheitsfragebogen. Ihre Kunden sehen eine professionelle, prüffähige Compliance-Präsenz — auch bei einem Team von fünf Leuten.
Keine Anbieteränderung mehr verpassen — und nicht in Fehlalarmen ertrinken
Anders als ein einfacher Seiten-Diff-Scraper klassifiziert TrustPages jede erkannte Änderung mit Gemini 2.5 Flash. Eine umformulierte Fußzeile oder ein verschobener Menüpunkt wird automatisch als kosmetisch veröffentlicht — nur eine echte Änderung bei Unterauftragsverarbeitern erreicht Ihre Freigabe-Queue.
Kunden automatisch informieren
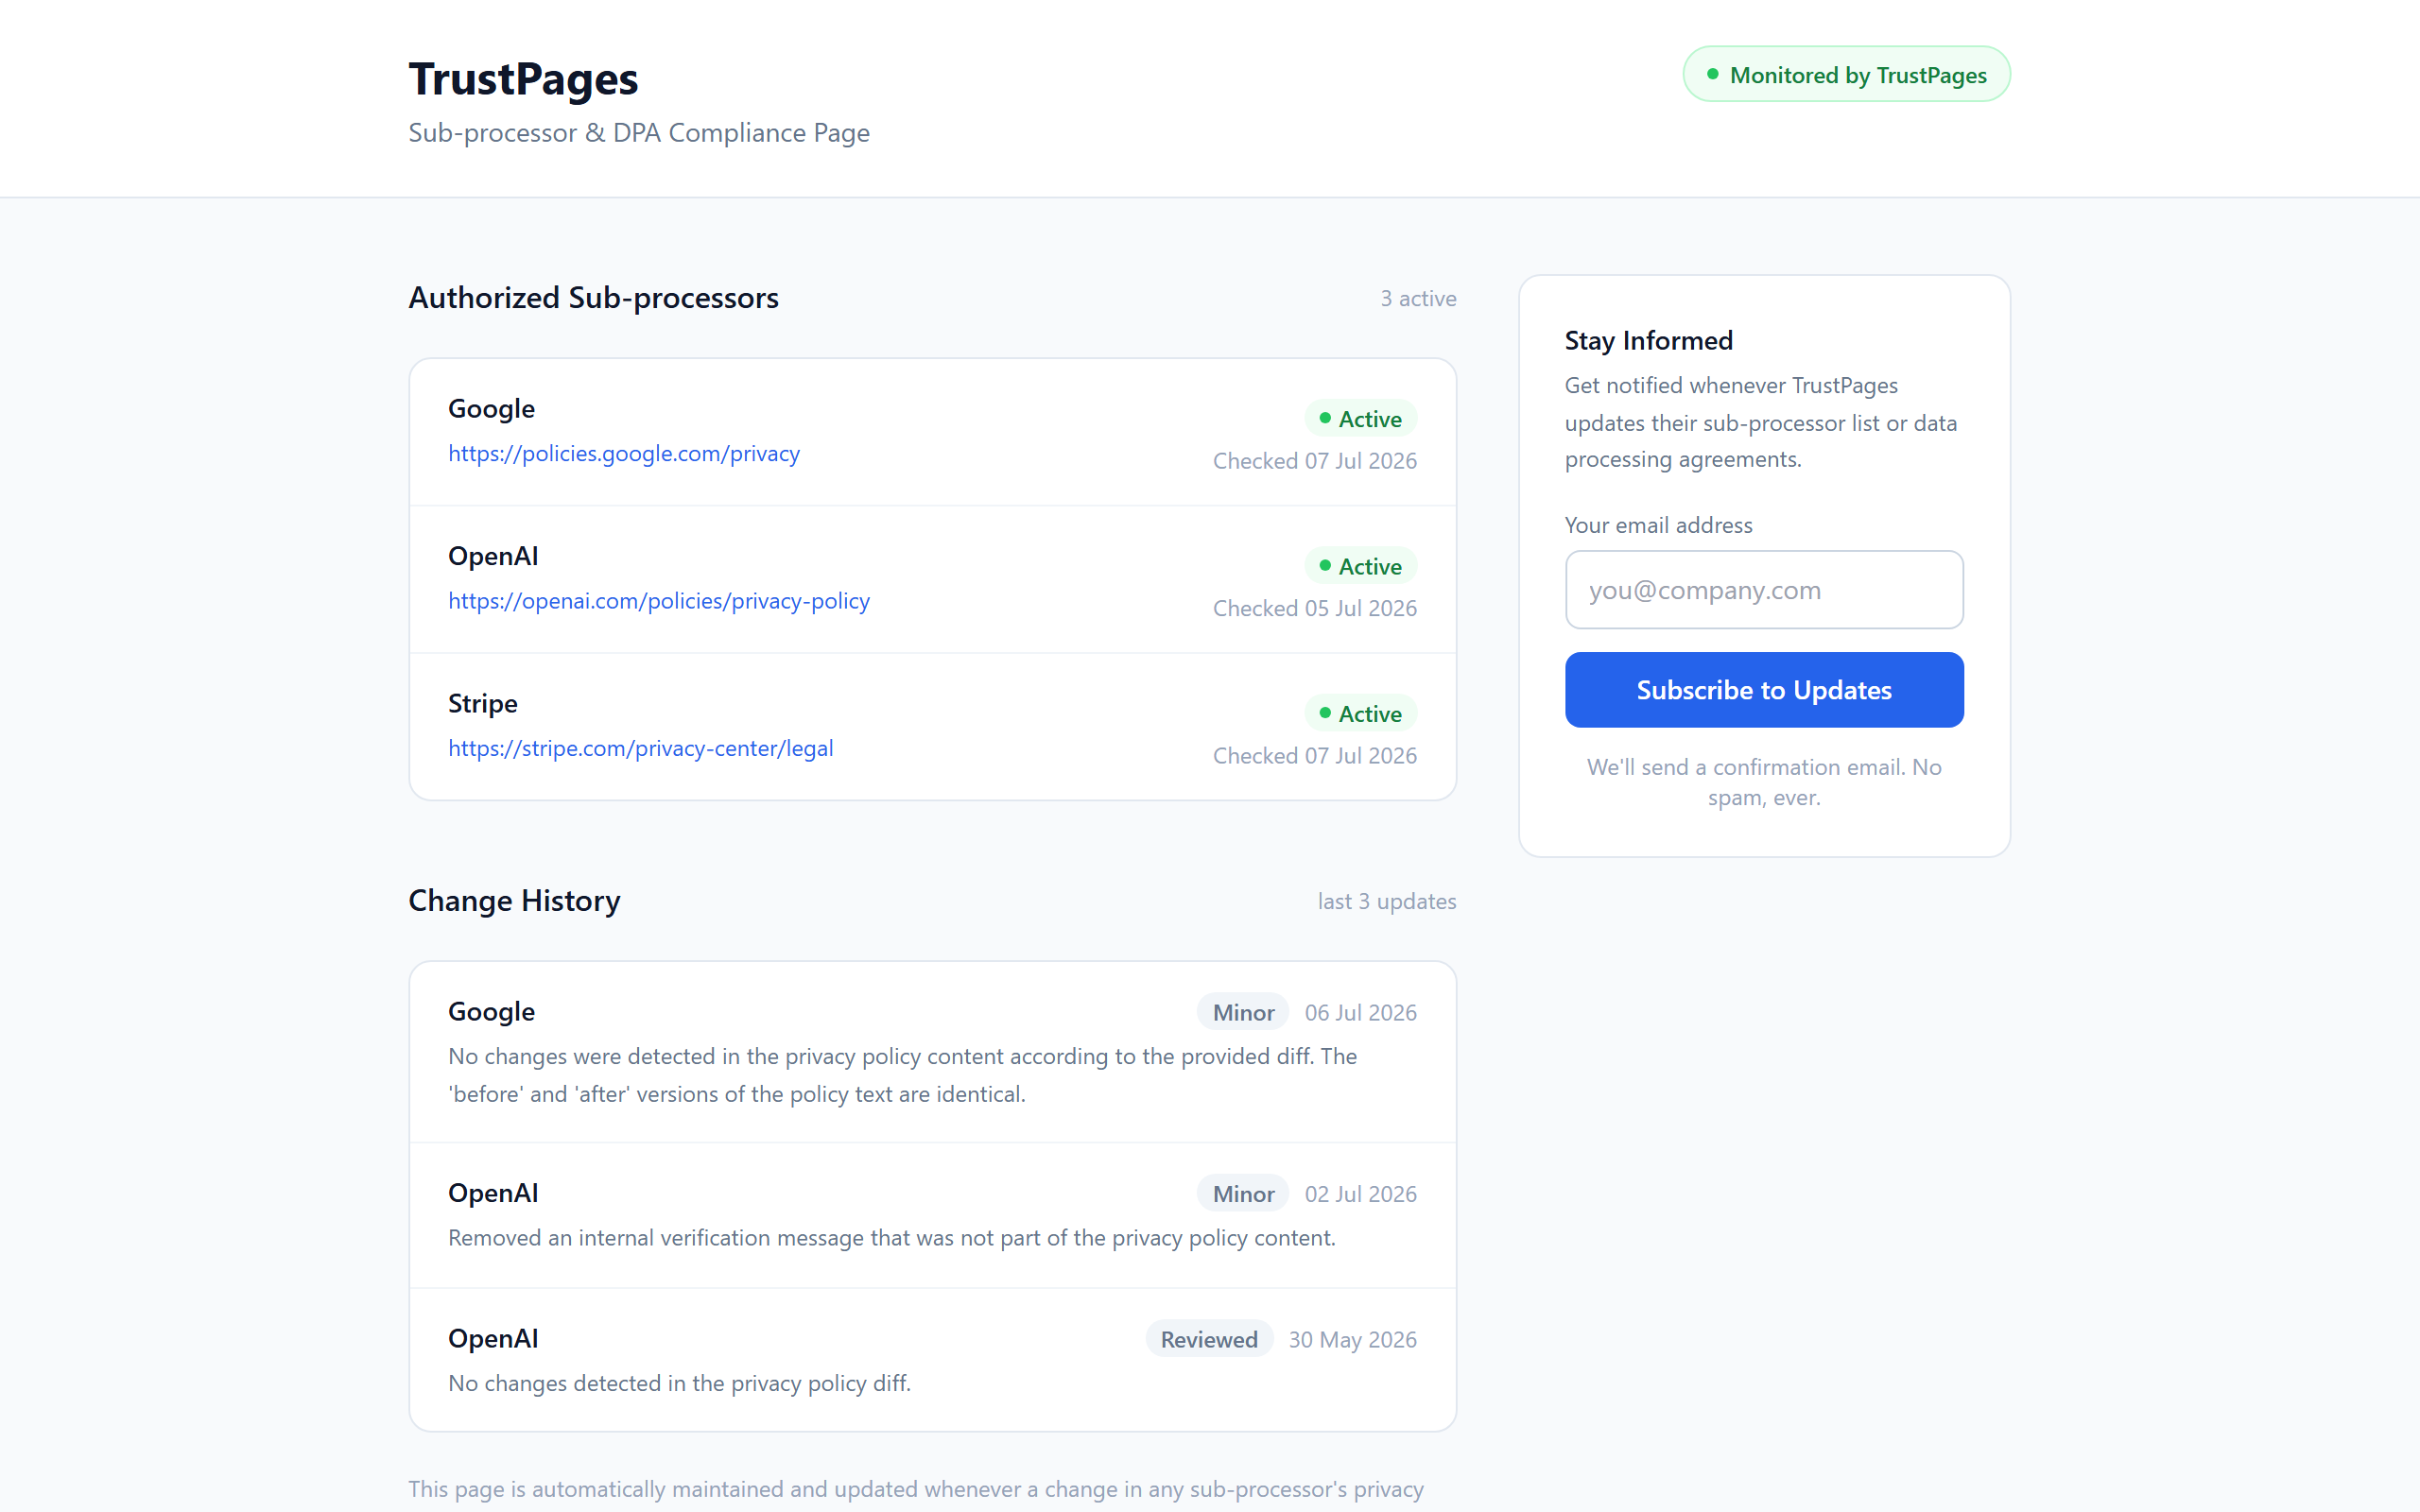
Freigegebene Änderungen erscheinen auf Ihrem Trust Center und gehen per E-Mail an Ihre Abonnenten — Ihre Informationspflicht, erfüllt ohne eine einzige manuelle Ankündigung.
Warum nicht einfach eine Notion-Seite?
Eine statische Seite merkt nicht, wenn Stripe still einen neuen Unterauftragsverarbeiter aufnimmt, und sie schreibt Ihren Kunden keine E-Mail. TrustPages ist der Unterschied zwischen der Behauptung, Sie überwachten Ihre Dienstleister, und dem Nachweis — mit einer lückenlosen Änderungshistorie, die Ihre Kunden prüfen können. Zu einem Bruchteil dessen, was Enterprise-Compliance-Plattformen kosten, die Sie noch nicht brauchen.
Warum nicht einfach Screenshots?
Ein Screenshot lässt sich zuschneiden, bearbeiten oder neu aufnehmen, um in der Prüfungswoche genau das zu zeigen, was gebraucht wird — niemand außer Ihnen kann das nachprüfen. Jede von TrustPages erkannte Änderung speichert stattdessen das rohe HTML des Anbieters selbst, mit einem unabhängigen SHA-256-Hash, einem UTC-Zeitstempel und einem Unified Diff gegenüber der vorherigen Version — neue Einträge zusätzlich mit einem unabhängigen RFC-3161-Zeitstempel — im Growth-Tarif gebündelt in einem herunterladbaren ZIP, das ein Prüfer verifizieren kann, ohne unserem Dashboard überhaupt vertrauen zu müssen.
Was Sie einem Prüfer vorlegen können
Ein Screenshot aus der Prüfungswoche beweist nichts darüber, was auf der Seite vor drei Monaten stand.
Die Dokumente, nicht nur der Diff
Zu jeder erkannten Änderung wird die Anbieterseite im Wortlaut davor und danach gespeichert, jeweils mit Prüfsumme und Zeitstempel — dazu, wer sie geprüft und wann freigegeben hat.
Eine CSV für die gesamte Historie
Alle Änderungen als eine Datei: Daten, Anbieter, Klassifizierung, Hashes und Entscheidungen — genau diese Datei wird tatsächlich verlangt. Teil des Growth-Tarifs.
Die Kundenmitteilung, vorformuliert
Ihr AVV verspricht Kunden eine Vorabinformation nach Art. 28 Abs. 2 DSGVO. Wir formulieren sie aus der Änderung selbst, damit aus dem Schritt, der sonst ausfällt, eine kurze Prüfung statt eines leeren Blatts wird.
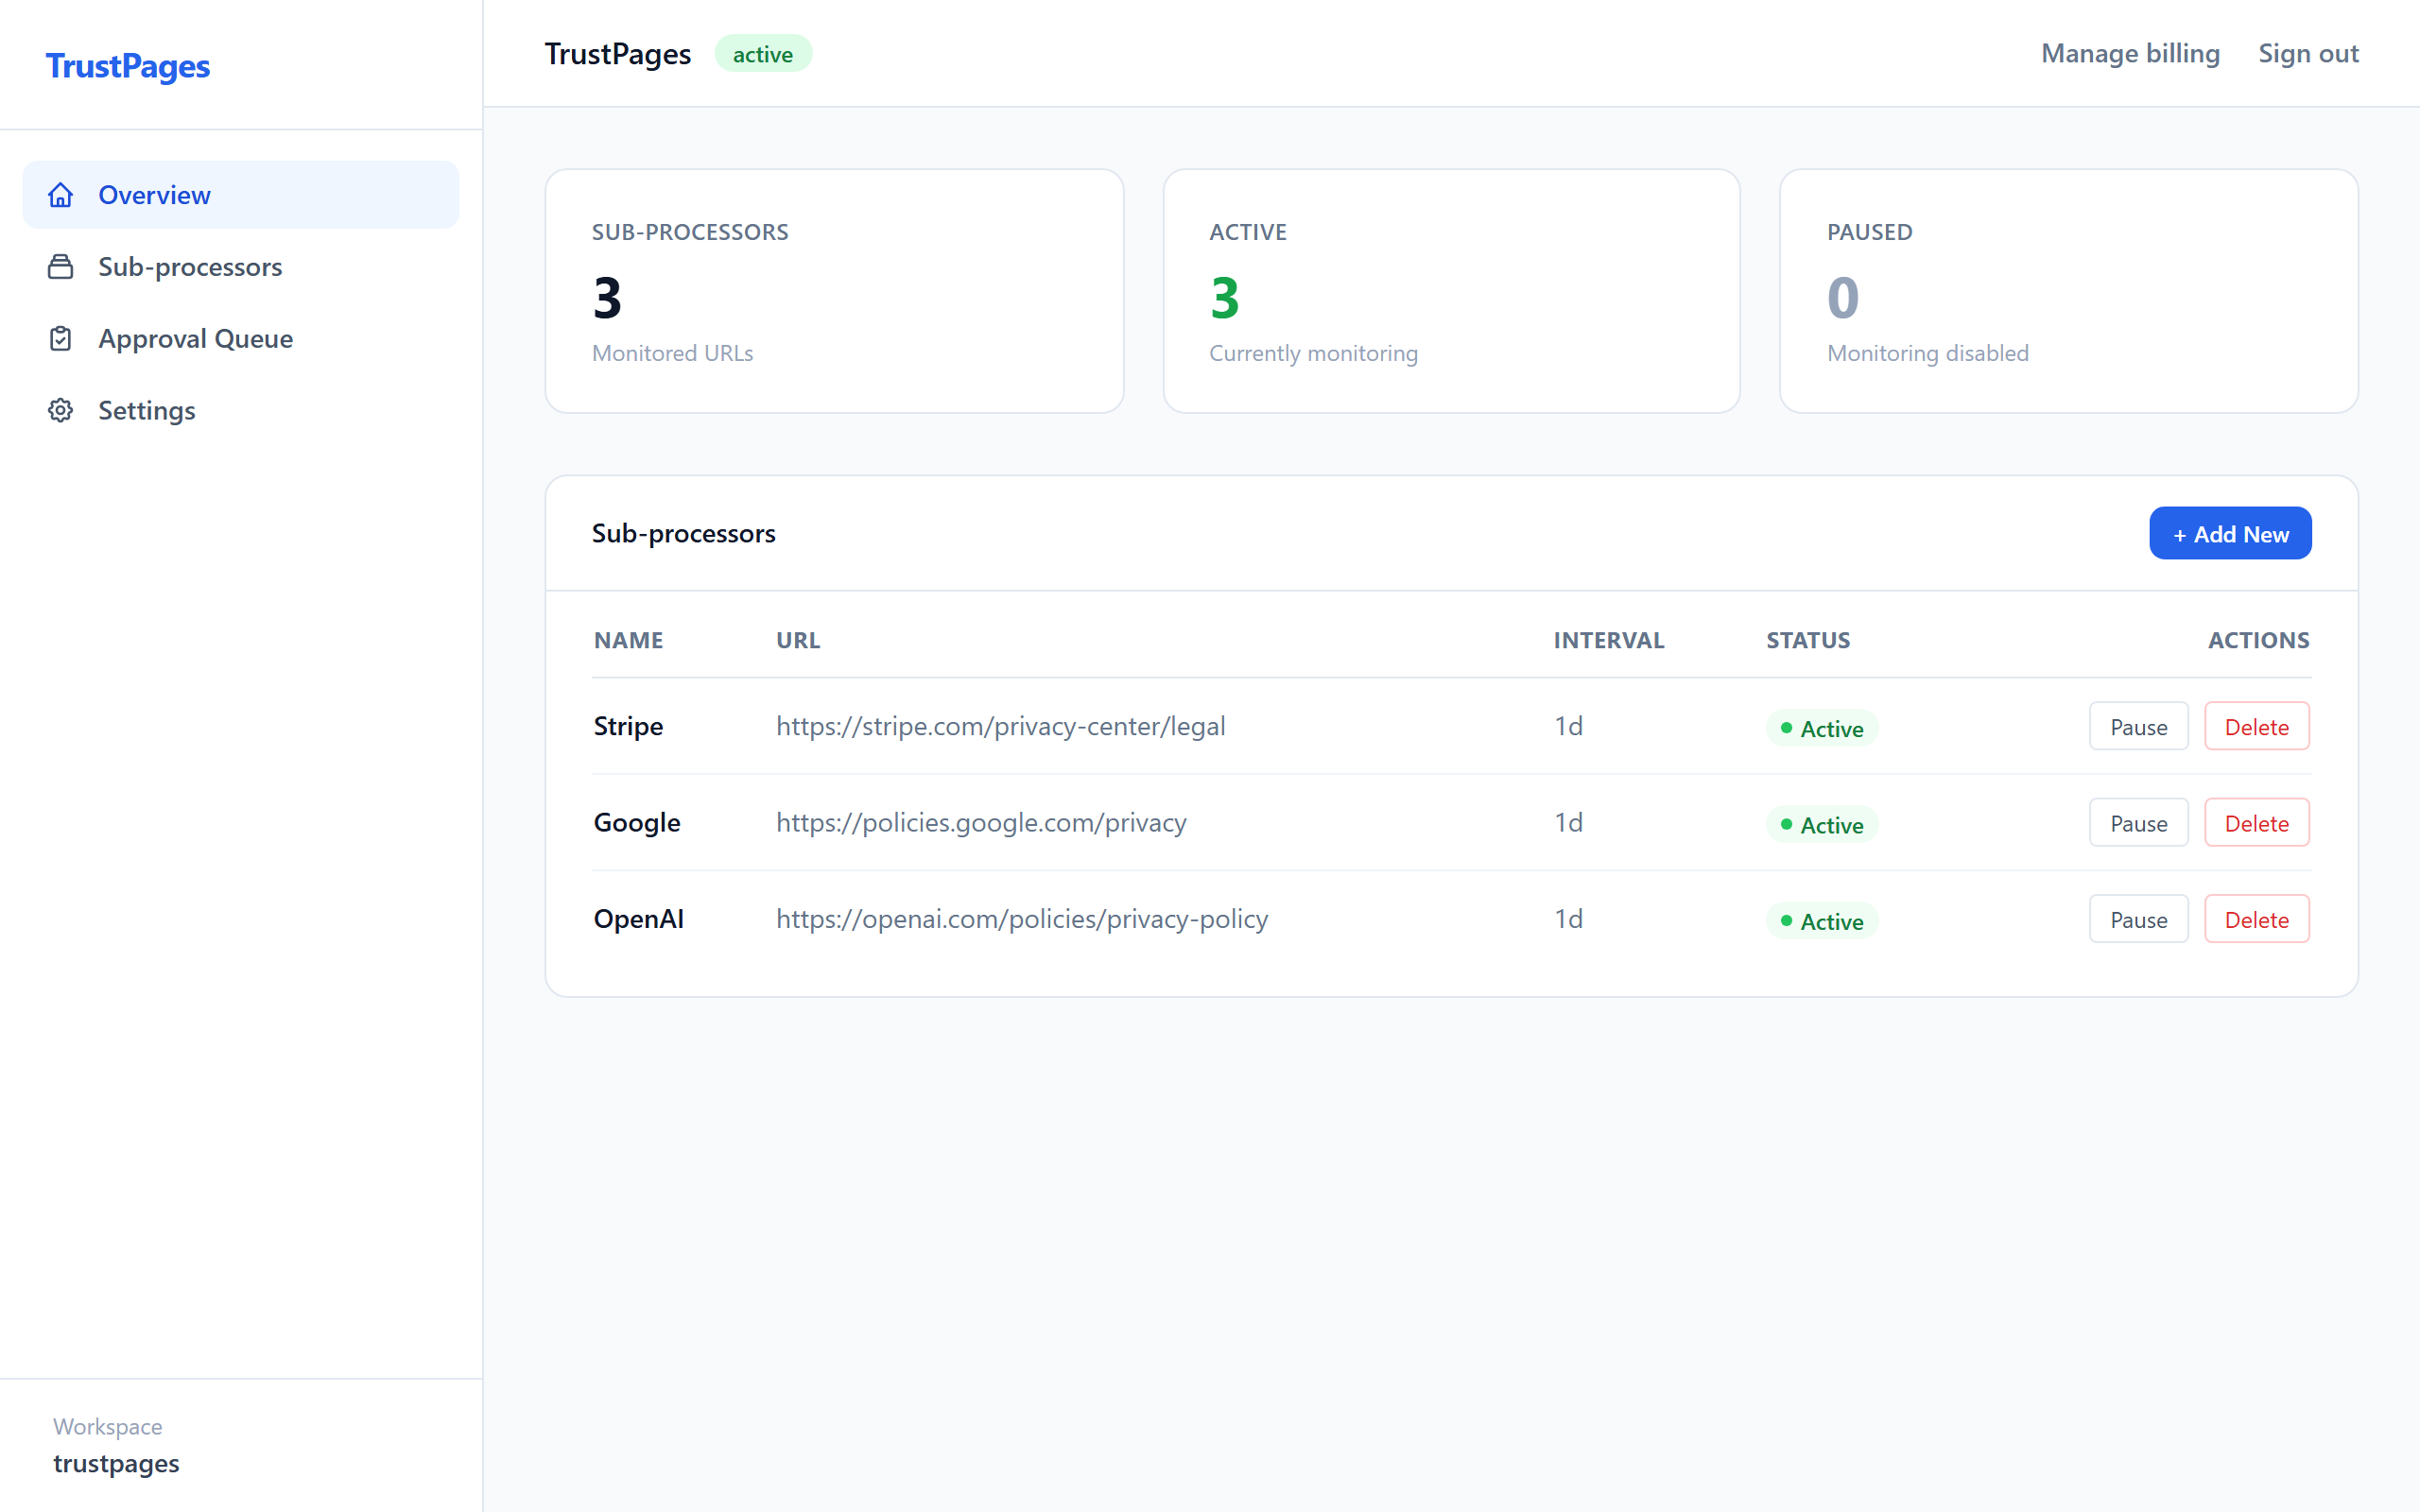
So sieht es aus
Ein Dashboard für Sie, ein öffentliches Trust Center für Ihre Kunden.
Enterprise-bereit, bevor der Fragebogen kommt
In wenigen Minuten eingerichtet — Benachrichtigung nur, wenn sich wirklich etwas ändert.
Kostenlos starten — 3 Anbieter, keine Karte nötig